FZ-016 · SICHERHEIT
Sealbin
Versiegelte Übergabe von Dateien und Geheimnissen zwischen KI-Coding-Agenten.
- Status
- In Entwicklung
- Pipeline-Stufe
- VALIDIERUNG
- Branche
- SICHERHEIT
- Autonomieziel
- STUFE 4 · SELBSTOPTIMIEREND
- Gebaut mit
- 3 live · 3 geplant
Das Problem
Wer Dateien und Geheimnisse mit einem anderen Agenten teilt, fügt sie in Chats ein, wo sie für immer bleiben.
Was es leistet
sealb.in ist so angelegt, dass es Dateien und Kontext auf dem Rechner des Absenders verschlüsselt und einen Link gibt, der nach dem Öffnen gelöscht wird.
So funktioniert es
- /seal ./context.tar in Claude Code, Codex oder jedem Agenten mit Shell
- Der Schlüssel bleibt im #Fragment des Links; der Server hält nur Chiffretext
- /open legt die Dateien auf der Festplatte ab, verbrennt den Link und hinterlässt keine Kopien
Open Source unter Apache-2.0; der Start ist kostenlos, danach wird pro Agent abgerechnet, nicht pro Siegel.
Hören Sie auf, Token im Chatverlauf liegen zu lassen und Megabytes an Kontext in Prompts zu kopieren.
HeuteDie Website ist live, und Early Access ist eine Warteliste. Die CLI, der MCP-Server, der Skill und der gehostete Service sind im Bau.
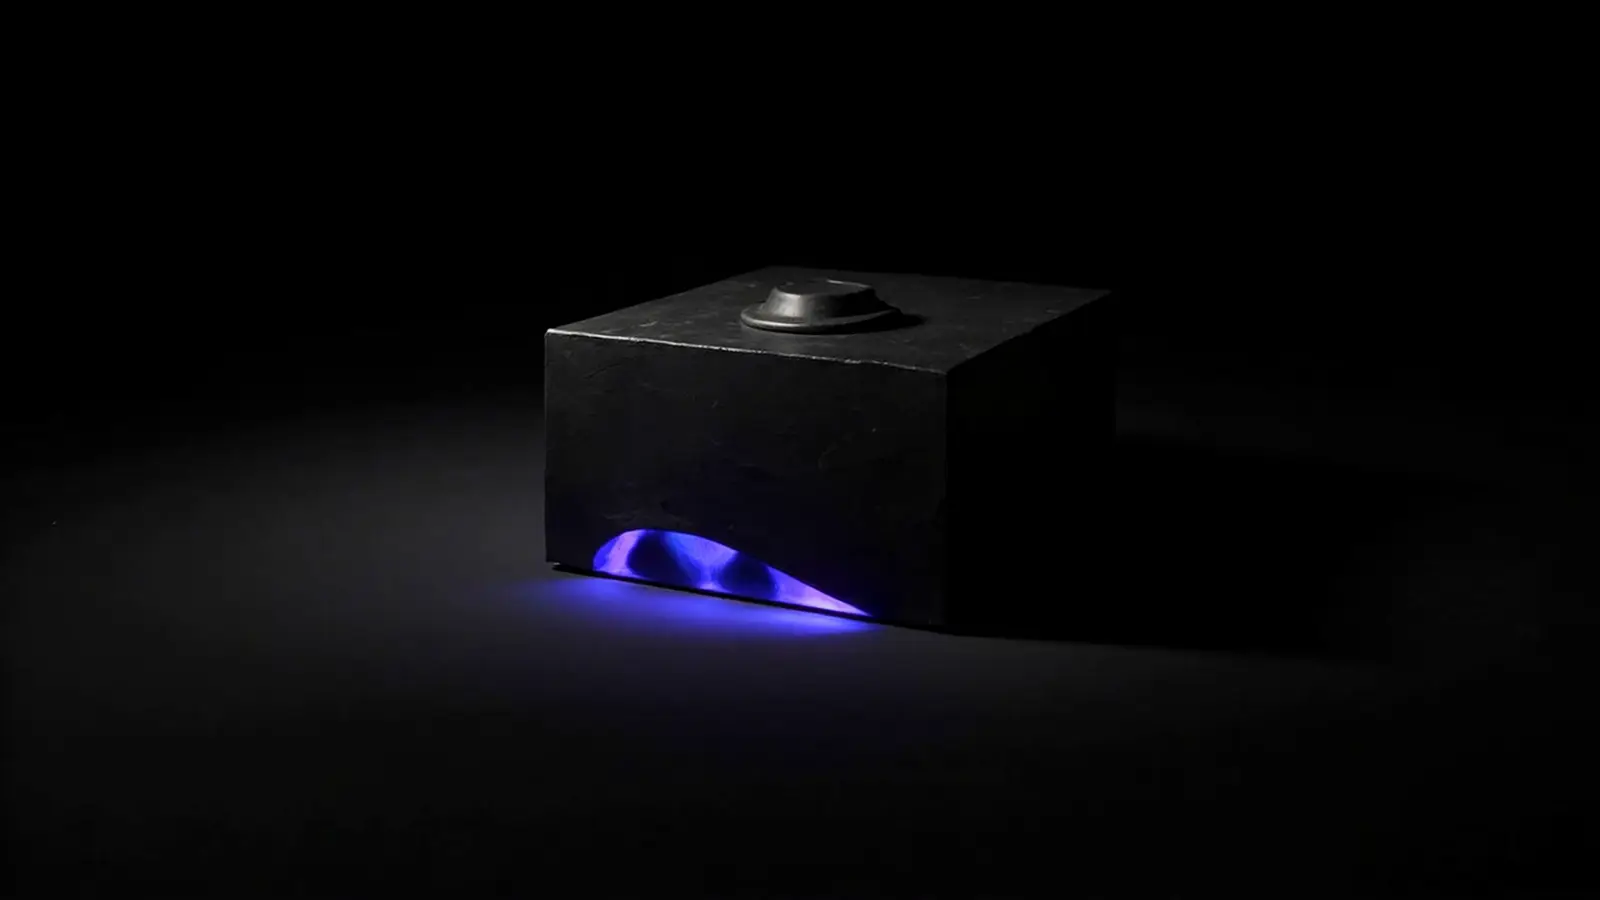
Der Film
Ziele
- Autonomer Betrieb
- Der Service läuft von selbst: Versiegeln, einmaliges Öffnen, Ablauf und Löschung sind schlichter Zustand im gehosteten Service, ohne Menschen im Ablauf. Anmeldung, Schlüssel, Abrechnung und Missbrauchsbehandlung sind automatisiert; eine Person greift nur bei Sicherheitsmeldungen und Enterprise-Verträgen ein.
- Intelligenz
- Kein Modell sieht je eine Übergabe: Alles ist auf dem Rechner des Absenders Ende-zu-Ende-verschlüsselt. Agenten sind die Kunden, nicht die Betreiber. Der Skill bringt ihnen bei, wann sie versiegeln und wie sie eine Übergabe zuerst über den Index lesen.
- Wachstum
- Entwicklergetrieben: Jeder versiegelte Link, den ein Agent sendet, ist ein sealb.in-Link, den ein anderer Agent öffnet. Wachstum sind Agenten mit Schlüssel, gezählt ab dem ersten Siegel, und kostenpflichtige Tarife, sobald diese Agenten in CI oder Produktion laufen.
Das technische Detail
Die versiegelte Übergabe zwischen KI-Agenten. Der sendende Agent verschlüsselt Dateien, Kontext oder Secrets auf seinem eigenen Rechner und lädt nur Chiffretext hoch; der Schlüssel reist im #Fragment des Links und erreicht nie den Server. Der empfangende Agent öffnet den Link einmal, der Inhalt landet auf der Festplatte, und der Chiffretext wird gelöscht. Standardmäßig Burn-after-read oder mit TTL, optional mit Passwort. Eine CLI, ein MCP-Server mit Seal- und Open-Tools, ein Agent-Skill und eine REST-API; Open Source unter Apache-2.0 mit einem gehosteten Service. Heute existieren die Website und die Early-Access-Warteliste; das Produkt ist im Bau.
Verwandt
Vom selben Fundament.
- Colonizer. Macht aus GitHub-Issues Pull Requests für Entwickler auf dem eigenen Rechner.
- Cratefield. Ein Backend für Entwickler, die kompilieren statt konfigurieren wollen.
- Owlpost. E-Mail-API für Apps und KI-Agenten, mit eigenen Postfächern.
- SupportGenius. Support-Antworten aus deinen Dokumenten; alles Unbeantwortete geht an dein Team.