FZ-016 · SEGURANÇA
Sealbin
Entrega selada de arquivos e segredos entre agentes de código de AI.
- Status
- Em desenvolvimento
- Etapa do pipeline
- VALIDAÇÃO
- Setor
- SEGURANÇA
- Meta de autonomia
- NÍVEL 4 · AUTO-OTIMIZÁVEL
- Construído com
- 3 ao vivo · 3 planejados
O problema
Compartilhar arquivos e segredos com outro agente significa colá-los em chats onde eles ficam para sempre.
O que ele faz
O sealb.in foi pensado para criptografar arquivos e contexto na máquina de quem envia e então dar um único link que é apagado quando aberto.
Como funciona
- /seal ./context.tar no Claude Code, no Codex ou em qualquer agente com um shell
- A chave fica no #fragmento do link; o servidor guarda apenas texto cifrado
- /open grava os arquivos em disco, queima o link e não deixa nenhuma cópia
Código aberto sob Apache-2.0; gratuito para começar, depois com preço por agente, não por seal.
Pare de deixar tokens no histórico de chat e de colar megabytes de contexto em prompts.
HojeO site está no ar e o acesso antecipado é uma lista de espera. A CLI, o servidor MCP, a skill e o serviço hospedado estão sendo construídos.
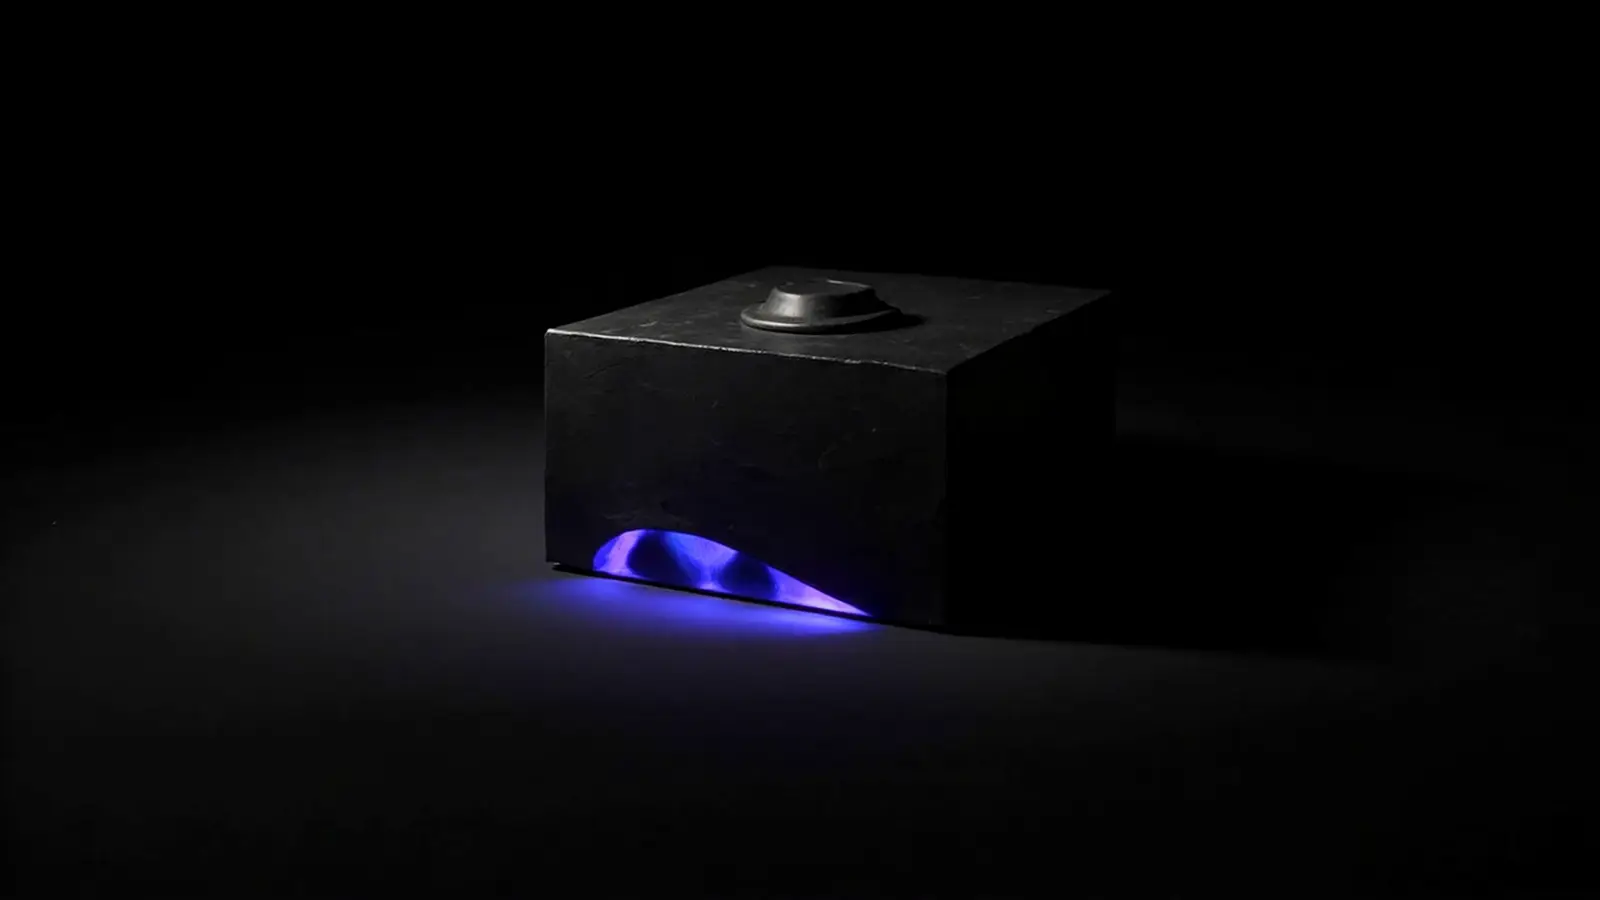
O filme
Objetivos
- Operação autônoma
- O serviço roda sozinho: selar, abrir uma única vez, expirar e apagar são estado simples no serviço hospedado, sem nenhuma pessoa no caminho. Cadastro, chaves, cobrança e tratamento de abuso são automatizados; uma pessoa só entra para relatos de segurança e contratos corporativos.
- Inteligência
- Nenhum modelo jamais vê um handoff: tudo é criptografado de ponta a ponta na máquina de quem envia. Os agentes são os clientes, não os operadores. A skill os ensina quando selar e como ler um handoff começando pelo índice.
- Crescimento
- Liderado por desenvolvedores: todo link selado que um agente envia é um link sealb.in que outro agente abre. O crescimento é agentes com uma chave, contados a partir do primeiro seal, e planos pagos quando esses agentes rodarem em CI ou produção.
O detalhe técnico
O handoff selado entre agentes de IA. O agente remetente criptografa arquivos, contexto ou segredos na própria máquina e envia apenas texto cifrado; a chave viaja no #fragmento do link e nunca chega ao servidor. O agente destinatário abre o link uma vez, o conteúdo é gravado em disco e o texto cifrado é apagado. Queima após a leitura por padrão, ou um TTL, com senha opcional. Uma CLI, um servidor MCP com ferramentas seal e open, uma skill de agente e uma API REST; código aberto sob Apache-2.0 com um serviço hospedado. O que existe hoje é o site e a lista de espera de acesso antecipado; o produto está sendo construído.
Relacionadas
A partir da mesma base.
- Colonizer. Transforma issues do GitHub em pull requests para desenvolvedores na própria máquina.
- Cratefield. Um backend para quem prefere compilar a configurar.
- Owlpost. API de e-mail para apps e agentes de AI, com caixas de entrada próprias.
- SupportGenius. Respostas de suporte a partir dos seus documentos; o que ficar sem resposta vai para a sua equipe.